На Modrinth нашли 6 опасных модов Minecraft: список и защита аккаунта
Исследователи обнаружили в шести модах Modrinth версии 1.0.1 скрытую загрузку кода. Моды удалили 27 октября 2026 года, но ранее загруженные файлы могут оставаться у игроков.
27 октября 2026 года команда Modgrade сообщила о шести небольших модах Minecraft, в которых обнаружила скрытую загрузку программы. Вредоносное поведение исследователи нашли в версии 1.0.1. Публикация основана на техническом разборе команды Modgrade и сообщении исследователя Haxy: это не оценка всей библиотеки Modrinth.
Какие шесть модов назвали опасными
- Hard Crafting — проверяйте файл версии 1.0.1.
- Mob Scale Randomizer — проверяйте файл версии 1.0.1.
- Choose Player Size — проверяйте файл версии 1.0.1.
- Something in the Ground — проверяйте файл версии 1.0.1.
- Damage Calculator — проверяйте файл версии 1.0.1.
- Ender Pearl Timer — версия 1.0.1 содержала аналогичный код, но, по наблюдениям авторов расследования, из-за ошибки запуска игра останавливалась раньше выполнения загрузчика.
Уточнение: исследователи не обнаружили вредоносного кода в изученных файлах версии 1.0.0 этих шести проектов. Это не означает, что любой файл 1.0.0 или похожий по названию мод автоматически безопасен. Сверяйте точное имя проекта и контрольную сумму файла с техническим отчётом.
Как была устроена атака
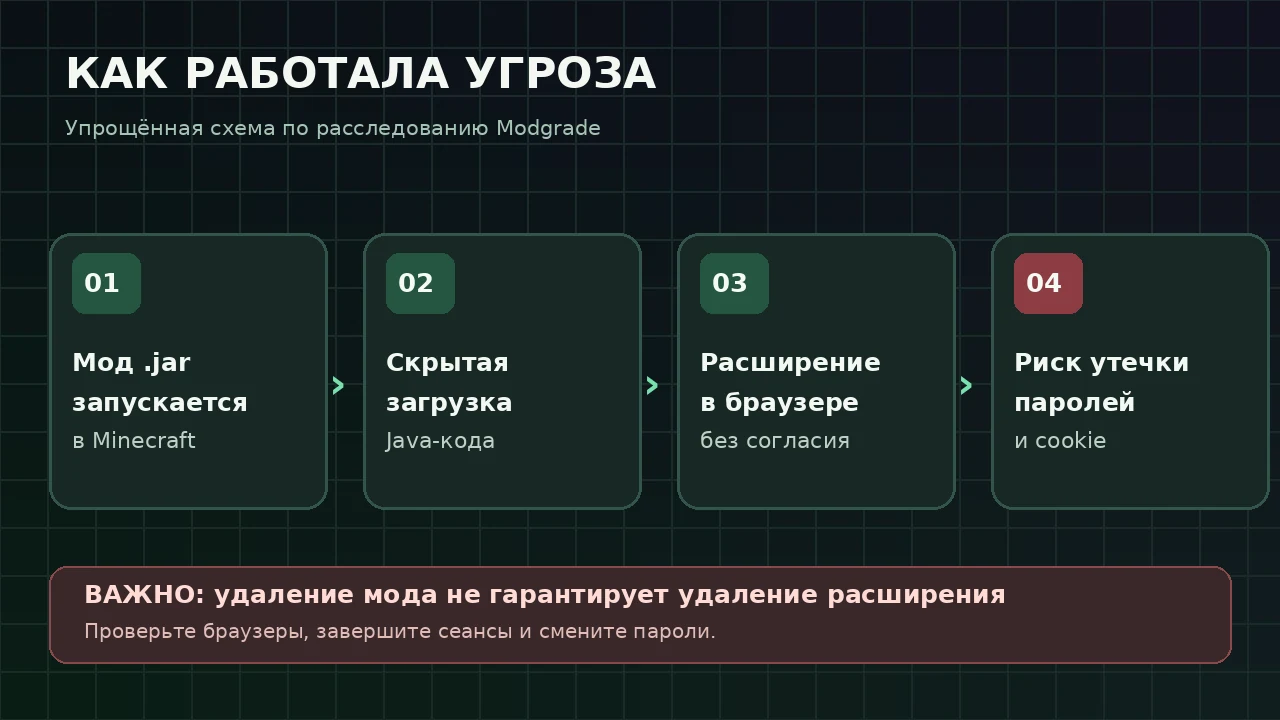
По данным Modgrade, после запуска Minecraft установленный мод обращался к удалённому серверу за якобы «обновлением», получал Java-код и выполнял его. Программа могла добавить стороннее расширение в браузеры Chrome, Edge, Opera, Opera GX и Brave.
Исследователи выяснили, что расширение предназначалось для сбора введённых данных, в том числе паролей и реквизитов карт, а также cookie авторизации. Это создаёт риск доступа к игровым, почтовым и другим аккаунтам. В изученной цепочке Firefox не был целью расширения.
Важно различать возможность и подтверждённый ущерб: наличие вредоносного кода не означает, что у каждого скачавшего игрока действительно были украдены данные. Около 1150 загрузок опасных версий, упоминаемых исследователями, — это не число подтверждённых жертв.
Удалили ли заражённые файлы с Modrinth
Да. Согласно опубликованному отчёту, 27 октября Modrinth удалил все шесть проектов после уведомления исследователей. Но удаление с сайта не стирает файлы, уже сохранённые на компьютерах игроков или в сторонних сборках. Поэтому проверять нужно и папку mods, и браузер.
Что делать, если один из модов был установлен
- Удалите подозрительный файл .jar из папки mods Minecraft. Не запускайте его повторно ради проверки.
- Откройте список расширений в каждом установленном браузере и во всех профилях. Удалите неизвестные дополнения, проверьте режим разработчика.
- Запустите полную проверку компьютера актуальным антивирусом. При обнаружении угроз используйте его рекомендации.
- С чистого устройства завершите активные сеансы в важных аккаунтах, включая Microsoft, почту и Discord.
- Измените пароли, которые вводились после установки подозрительного мода, и включите двухфакторную аутентификацию.
- Если вводили банковские реквизиты, свяжитесь с банком и уточните меры защиты. Если компьютер рабочий или школьный, обратитесь к администратору.
- Если сомневаетесь в очистке системы, не вводите новые пароли на подозрительном устройстве до проверки специалистом.
Обычная переустановка Minecraft не гарантирует удаления расширения браузера. Установка мода «только из известного каталога» также не заменяет проверку файла и его версии.
Где проверить моды и первоисточники
Полный технический разбор, перечисление конкретных версий и контрольных сумм опубликованы в расследовании Modgrade. Поиск известных подозрительных файлов можно выполнить через инструмент Scanner на этом же сайте. Дополнительные пояснения опубликованы в обсуждении r/feedthebeast.
Источники опубликованы 27 октября 2026 года. Эта статья — предупреждение об обнаруженных файлах, а не утверждение о заражении других модов или всех пользователей Modrinth.